Webinaire Live - Automatisez votre certification ISO 27001 - vendredi 27 novembre à 14h
Inscrivez-vous

Gouvernance, risques, conformité : Oversecur centralise vos référentiels (ISO 27001, RGPD, NIS 2, HDS…), vos analyses de risque, vos audits et vos preuves sur une seule plateforme. Conçu par des consultants en certification, pour que vos preuves soient prêtes à tout moment, pas la veille de l'audit.
+ de 250 entreprises nous ont déjà fait confiance


Un logiciel GRC (gouvernance, risques et conformité) réunit sur une seule plateforme le pilotage de votre système de management, l'analyse de vos risques et le suivi de vos exigences normatives, légales et contractuelles : ISO 27001, RGPD, NIS 2, HDS, DORA…
Il remplace les tableurs, les partages réseau et les relances par mail par un référentiel unique où exigences, mesures, contrôles, preuves, constats d'audit et plans d'action sont reliés entre eux et tracés.
Contexte, enjeux, parties intéressées, rôles et responsabilités, revue de direction.
Biens essentiels et supports, évaluation, plan de traitement, risque résiduel.
Exigences multi-référentiels, mapping, preuves, audits et non-conformités.
Oversecur réunit les trois sur une seule plateforme, au lieu de les éparpiller entre tableurs, partages réseau et boîtes mail.
Excel pour les exigences, un partage réseau pour les preuves, des mails pour les relances : le modèle tient jusqu'au premier audit.
Éparpillées entre dossiers et boîtes mail, elles se reconstituent la veille de l'audit.
Incidents dans l'outil de ticketing, exigences dans un tableur, relances par mail : rien n'est relié.
HDS, NIS 2, ISO 42001 : on refait le travail exigence par exigence.
Personne ne sait où en sont vraiment les actions, ni lesquelles sont en retard.
La charge retombe sur le RSSI ou le CTO, et toujours en fin de cycle.
La boucle d'amélioration continue exigée par l'ISO 27001, où chaque étape est un module. L'outil conserve la trace de chaque tour de roue : c'est précisément ce que l'auditeur vient vérifier.
Périmètre, exigences applicables, analyse de risque, objectifs de sécurité.
Mesures de sécurité, responsables désignés, documentation et preuves.
Relevés de contrôle planifiés, indicateurs, audits internes.
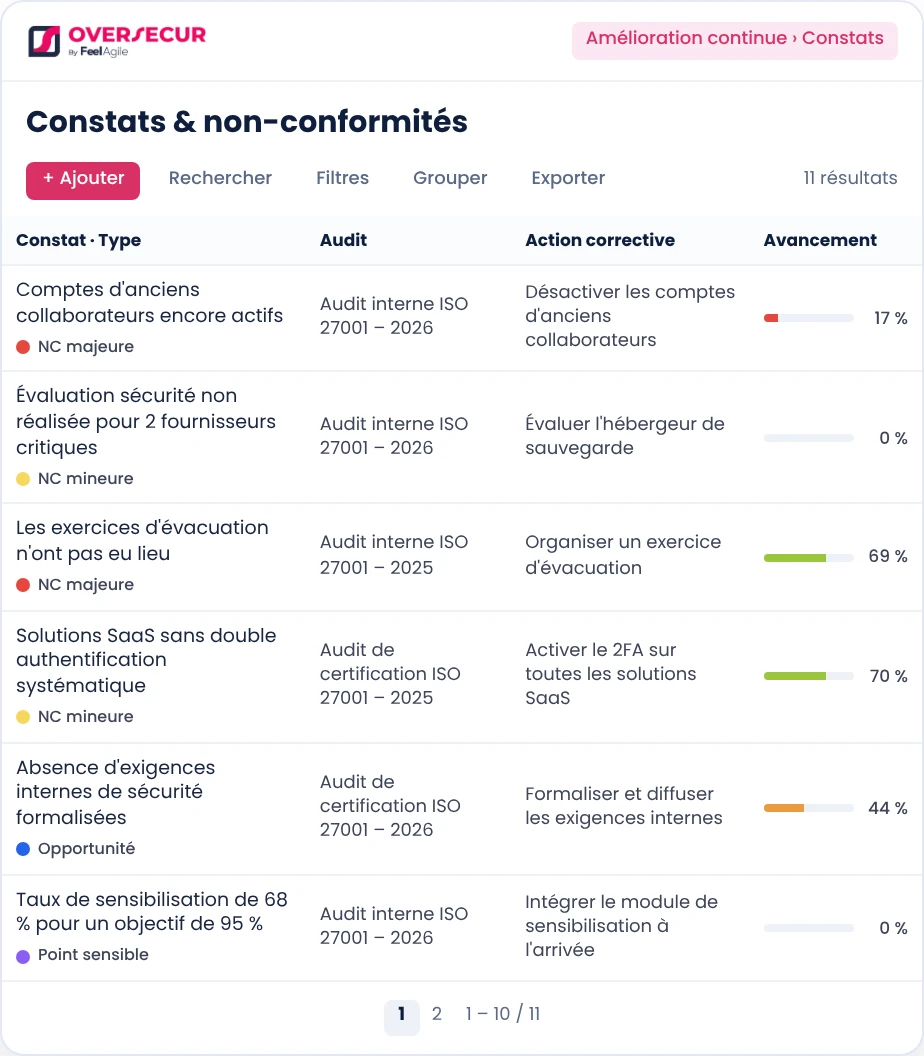
Non-conformités, actions correctives, revue de direction. Puis on recommence.
Six briques fonctionnelles couvrent chaque étape de votre système de management. Le plan d'action et le tableau de bord les relient.
Pilotez les exigences de vos normes, lois et contrats dans un seul espace.
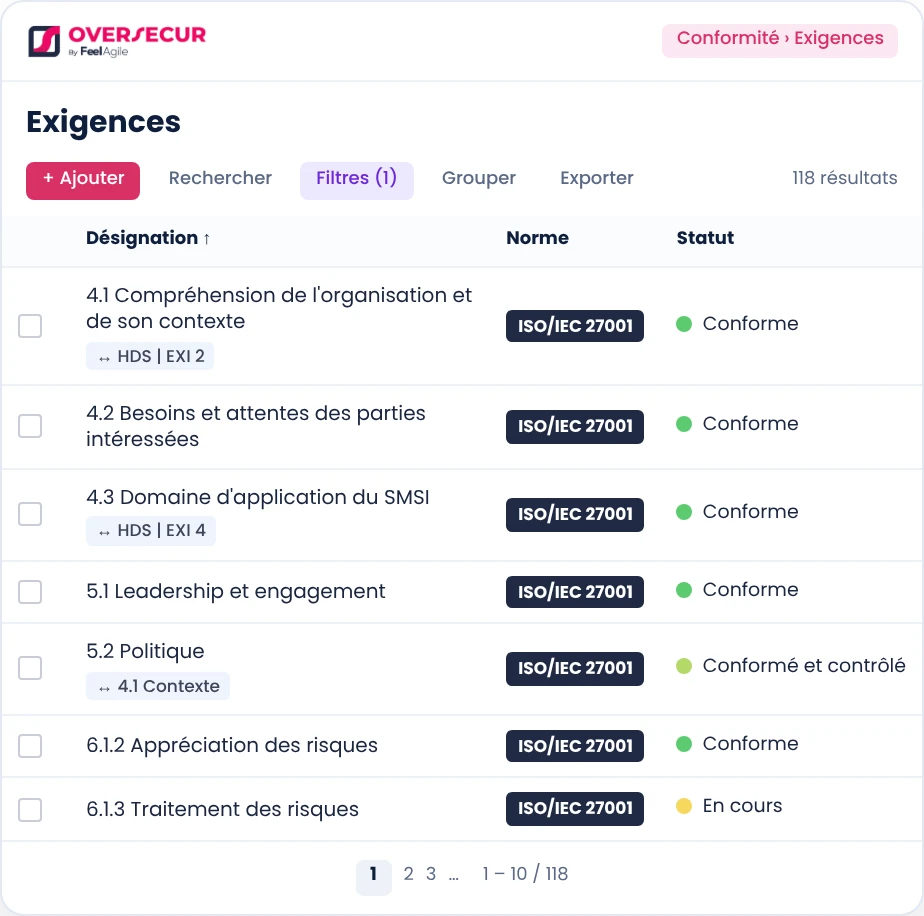
Évaluez le risque réel, pas un risque théorique.
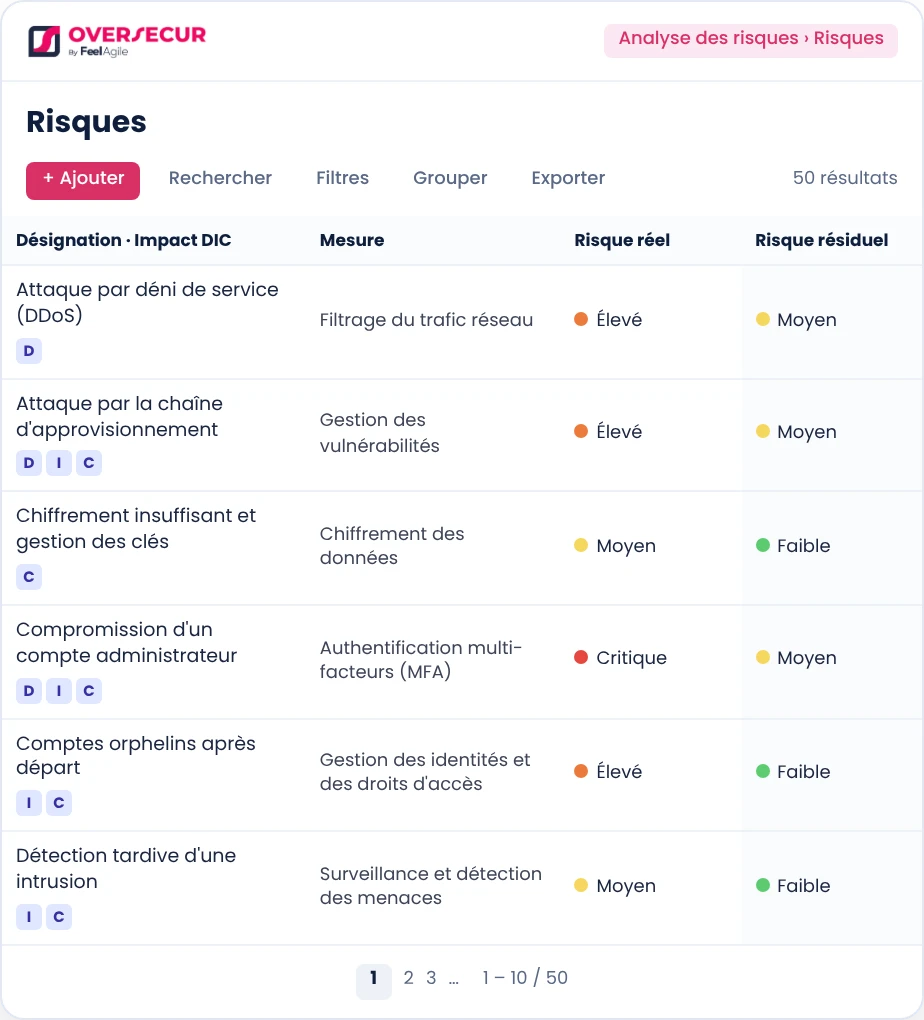
Toutes les preuves en un clic, rien à reconstituer la veille de l'audit.
Votre chaîne d'approvisionnement cesse d'être l'angle mort du SMSI.
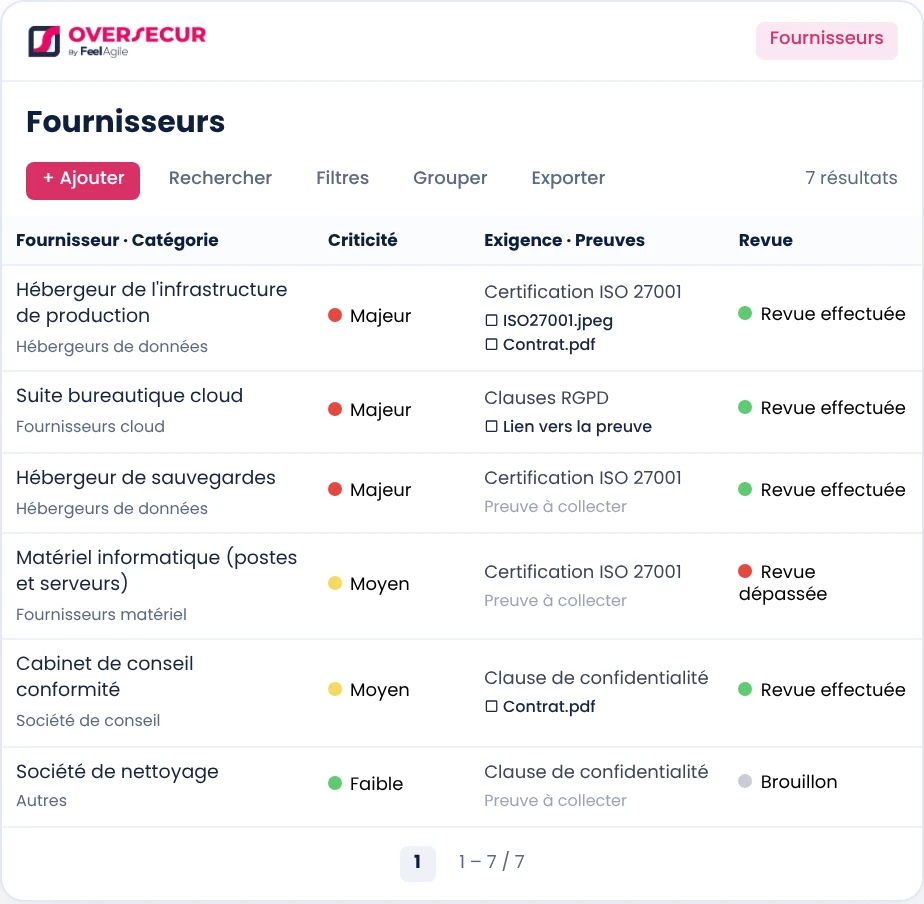
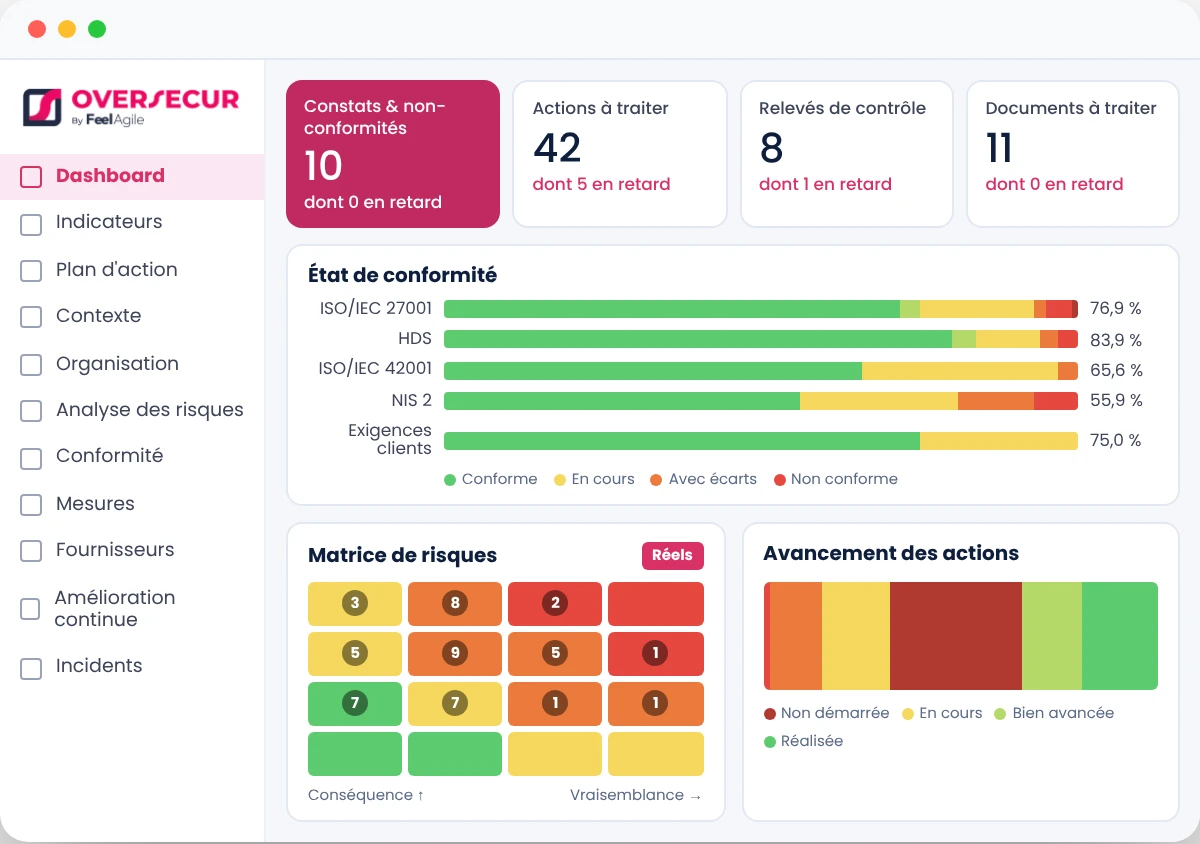
L'avancement de vos contrôles est visible en permanence.
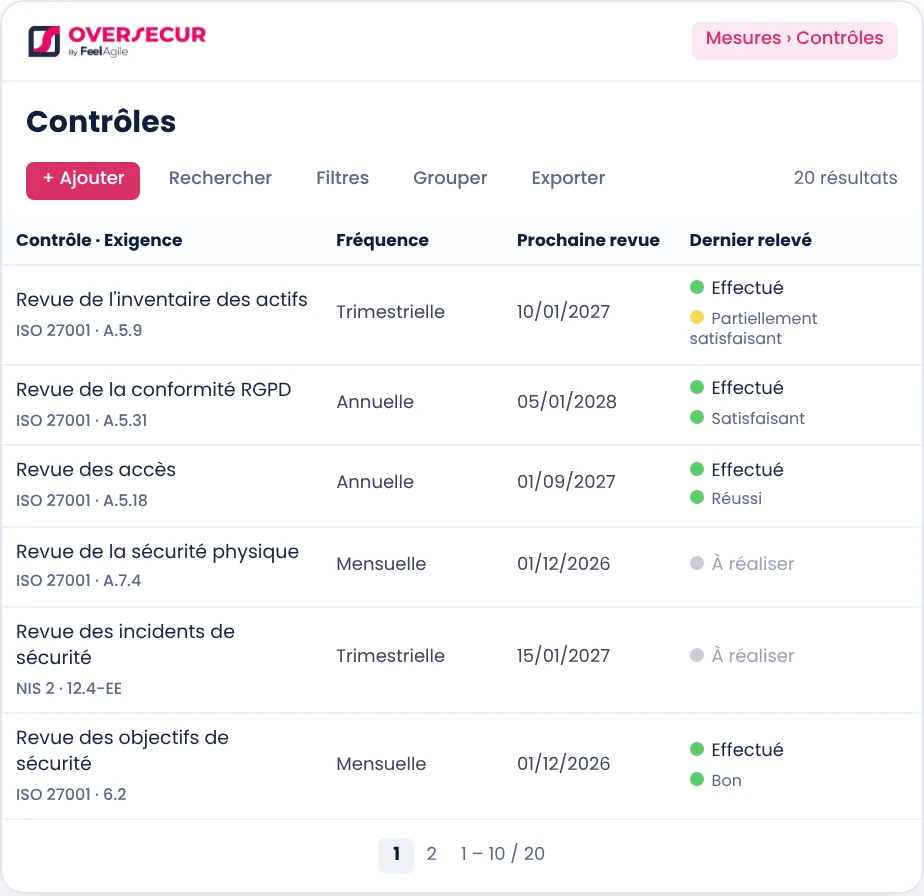
La boucle d'amélioration continue, documentée pour la direction et l'auditeur.
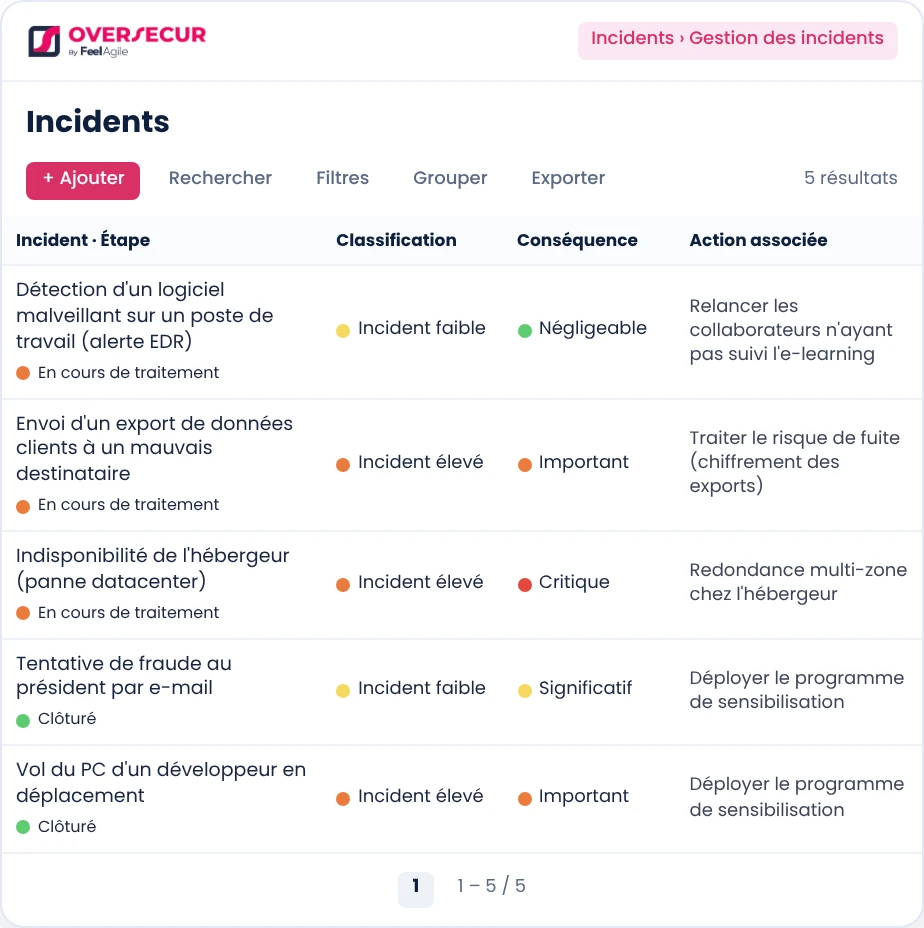
Responsables, échéances, priorité, preuves et avancement pondéré.
Conformité, risques, plan d'action et retards dans une seule vue.
Cycles de validation et historique des versions.
Chaque modification datée et attribuée à son auteur.
Vous définissez une fois la fréquence et le responsable. Les relances partent toutes seules, chacun traite ce qui le concerne.
Fréquence et responsable définis une seule fois.
Relance automatique à l'échéance.
Le relevé et la preuve arrivent dans la fiche.
Un contrôle en échec crée un écart, puis une action corrective.
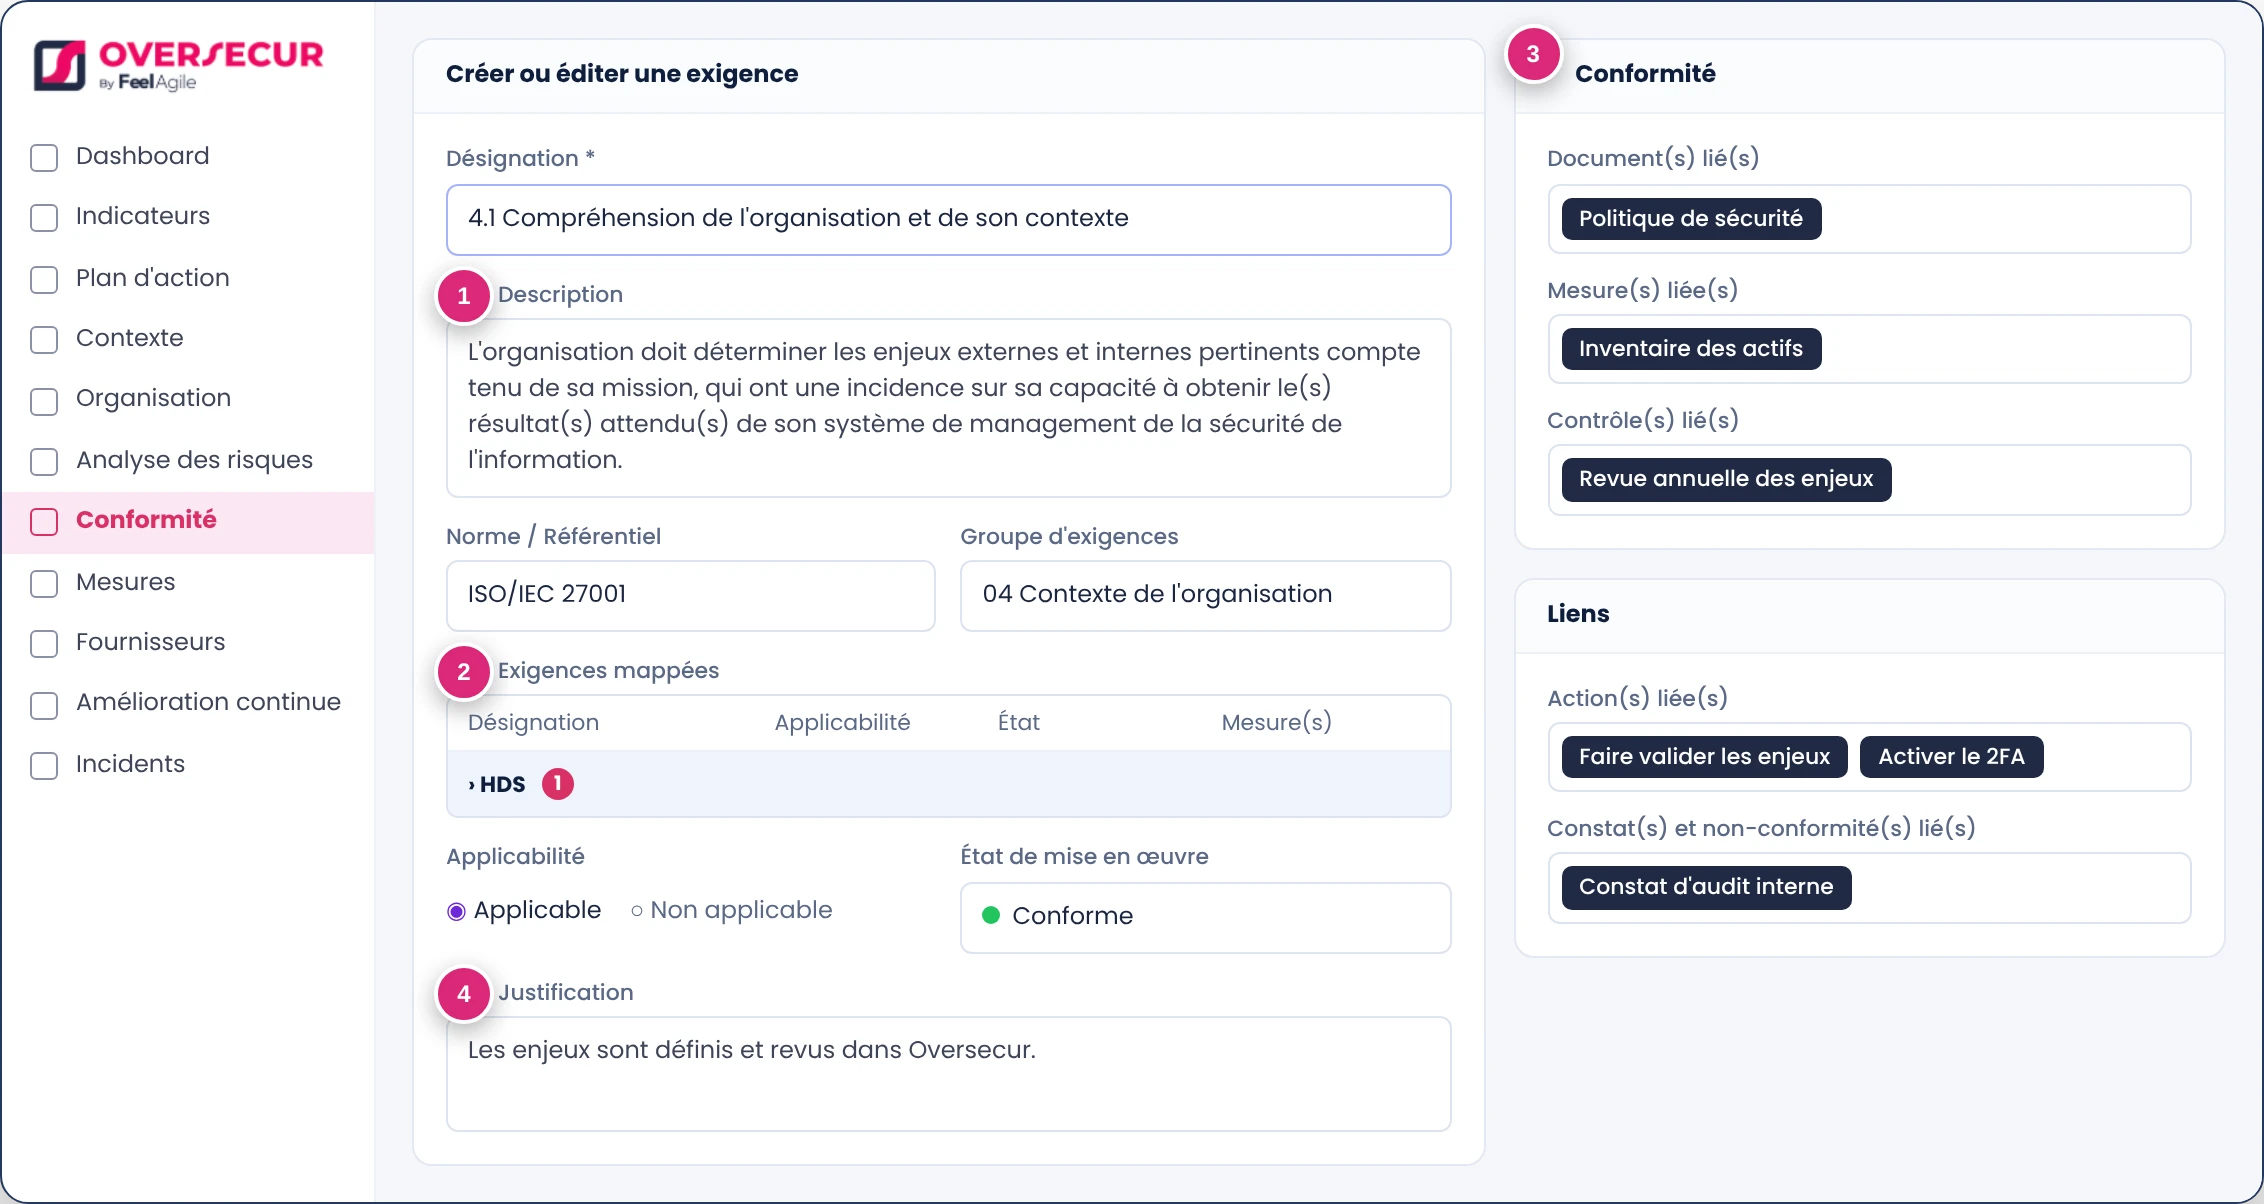
Oversecur n'est pas un outil vide à remplir. Dans chaque fiche, l'exigence est expliquée par nos consultants en certification, avec les bonnes pratiques attendues : vos équipes savent quoi faire, exigence par exigence.
Ce que la norme demande et les bonnes pratiques attendues pour y répondre, directement dans la fiche de l'exigence.
Nouvelle version d'une norme, nouveau texte comme NIS 2 (ReCyF) ou le CRA : nos experts mettent à jour les référentiels, vous ne ressaisissez rien.
Les mappings ISO 27001 ↔ HDS, ISO 27701, NIS 2 et TISAX sont déjà établis dans l'outil : une preuve, plusieurs référentiels.
Et pour aller plus loin : réponse de nos experts en moins de 24 h, webinaires et club utilisateurs.
Passer d'un tableur à un logiciel GRC, ce n'est pas digitaliser des fichiers : c'est rendre votre conformité pilotable, partagée et démontrable à tout moment.
Relances, collecte des preuves et reporting automatisés : vos équipes se concentrent sur l'analyse, pas sur la saisie.
Preuves rattachées aux exigences, accès auditeur en lecture seule : rien à reconstituer la veille de l'audit de surveillance.
Le mapping valorise le travail déjà fait : une preuve ISO 27001 couvre les exigences équivalentes de HDS, NIS 2 ou TISAX.
Chaque contributeur voit ses exigences, ses actions et ses relevés. Le SMSI ne repose plus sur une seule personne.
Conformité, risques, plan d'action et retards dans un tableau de bord qui alimente la revue de direction.
Des preuves à jour pour répondre aux exigences de vos clients, de vos appels d'offres et de vos investisseurs.
Connectez Oversecur à l'assistant IA de votre choix via MCP, le standard ouvert de connexion des IA, sans développement. Interrogez vos exigences, préparez une analyse de risque ou un rapport de conformité à partir de vos données réelles.
L'assistant n'accède qu'à votre API Oversecur, authentifiée. Aucune copie de la base.
L'administrateur ouvre l'accès MCP, avec authentification forte requise.
Oversecur fonctionne avec tous les assistants IA et LLM qui prennent en charge MCP. Tous les objets métier sont exposables.
L'IA accélère la saisie, l'analyse et le reporting. Vos équipes gardent la main sur les décisions du SMSI.
Incidents dans l'outil de ticketing, comptes dans l'annuaire, questions posées à l'assistant IA : Oversecur s'intègre à votre SI pour que l'information du SMSI arrive au bon endroit, sans double saisie.
Les incidents et les demandes remontent dans Oversecur. Les actions du plan d'action partent vers les équipes IT, dans leur outil.
Vos collaborateurs se connectent avec leur compte d'entreprise, avec les droits de leur profil.
Une seule source de vérité pour votre SMSI : exigences, risques, preuves, incidents et plan d'action.
Interrogez et alimentez votre SMSI en langage naturel, depuis l'assistant que vos équipes utilisent déjà.
Reprenez vos données existantes et alimentez vos propres outils de reporting grâce aux API d'import et d'export.
Chaque nouvelle norme ne repart pas de zéro. Les correspondances entre exigences vous évitent de refaire le travail, et nos experts tiennent les référentiels à jour.
Sa preuve est rattachée aux exigences équivalentes des autres référentiels.



Oversecur s'adresse à tous les acteurs impliqués dans la gouvernance, la gestion des risques et la conformité de votre organisation. Chacun y retrouve son périmètre, ses actions et ses indicateurs.
Plan de contrôle automatisé, accès auditeur, mapping des référentiels : vous ne portez plus seul le SMSI.
Les exigences RGPD dans le même outil que vos autres référentiels, et vos sous-traitants suivis dans le module Fournisseurs.
SaaS hébergé en France, API ouvertes, connexion MCP, SSO et droits par module.
Une preuve pour plusieurs normes, gestion documentaire et cycles de validation.
Un tableau de bord lisible, un éditeur certifié et un accompagnement si vous le souhaitez.
Le cadre et l'expertise intégrée pour tenir votre SMSI après la certification, même sans équipe sécurité dédiée.
Plusieurs référentiels, plusieurs entités, NIS 2, DORA ou CRA : prouvez votre conformité à tout moment.

« Oversecur a été un outil clé pour travailler et présenter notre implémentation du SMSI à l'auditeur. La centralisation des informations et la navigation simplifiée sont très pratiques. L'auditeur a émis un avis très positif sur l'outil. »
Vous confiez à Oversecur ce que votre organisation a de plus sensible. Nous nous appliquons les mêmes exigences.
Données stockées dans l'Union européenne, en France, conformément au RGPD.
FeelAgile est certifié ISO 27001 et Qualiopi, membre actif d'Hexatrust.
Microsoft Entra ID, Google Workspace, Okta, OneLogin.
Lecture ou écriture, module par module, périmètre limité si besoin.
Qui, quoi, quand : anciennes et nouvelles valeurs conservées.
Clause contractuelle et export Excel dans tous les modules.
Vous avez une autre question ? Nos experts vous répondent en moins de 24 h.
Nous contacterUn logiciel GRC (gouvernance, risques et conformité) centralise le pilotage de votre système de management, l'analyse des risques et le suivi des exigences normatives et réglementaires. Il s'adresse à toute organisation qui doit prouver sa conformité de façon structurée : PME en démarche ISO 27001, éditeurs SaaS soumis aux audits clients, ETI multi-référentiels ou acteurs régulés. Oversecur est le logiciel GRC conçu par FeelAgile pour ces profils.
Un logiciel RGPD se concentre sur les obligations du règlement européen sur la protection des données. Un logiciel GRC a une portée plus large : il intègre le RGPD comme l'un de vos référentiels, aux côtés de l'ISO 27001, de NIS 2, de HDS ou de DORA, avec l'analyse des risques et les audits. Avec Oversecur, vous suivez vos exigences RGPD et vos autres obligations dans un seul logiciel GRC.
Oui, c'est l'une des principales raisons de s'équiper. Oversecur intègre l'ISO 27001, le RGPD, NIS 2, HDS, DORA, SOC 2, TISAX, ISO 42001 et d'autres référentiels, avec des correspondances entre exigences : une preuve documentée pour l'ISO 27001 est rattachée aux exigences équivalentes de HDS, NIS 2, ISO 27701 ou TISAX.
Non. La décision revient toujours à l'organisme certificateur indépendant et accrédité. Oversecur structure votre SMSI, rend vos preuves accessibles à tout moment et vous aide à suivre vos écarts jusqu'à leur clôture.
Un tableur suit des tâches, mais il ne relie pas les exigences, les preuves, les contrôles et les actions, ne relance personne et ne trace pas les décisions. Un logiciel GRC automatise le plan de contrôle, centralise les preuves, mutualise le travail entre normes et donne une vision consolidée, à jour, pour la direction comme pour l'auditeur.
Dans l'Union européenne, en France, conformément au RGPD. Oversecur est conçu, développé et hébergé en France, par un éditeur certifié ISO 27001.
L'assistant n'accède qu'à votre API Oversecur, authentifiée, sans copie de la base. L'accès MCP est activé par l'administrateur, utilisateur par utilisateur, avec authentification forte.
Oui. Oversecur fonctionne en autonomie, avec la base de connaissances intégrée et le support de nos experts. L'accompagnement FeelAgile est une option, selon l'offre choisie.
Oui. Oversecur s'intègre à votre SI via des API d'import et d'export documentées (OpenAPI) et le serveur MCP : vos outils de ticketing, votre assistant IA, vos outils de reporting. Le SSO est disponible avec Microsoft Entra ID, Google Workspace, Okta et OneLogin.
Oui. Nos CGV prévoient une clause de réversibilité et l'export Excel est disponible dans tous les modules. Toute donnée non exportable vous est fournie dans un délai maximum d'un mois après la résiliation.
Oui, Oversecur est disponible en marque blanche pour les partenaires, avec une interface personnalisable à votre identité visuelle.
30 minutes avec un expert pour voir le logiciel GRC Oversecur sur vos normes cibles et votre organisation. Pas une démo générique : vos référentiels, vos enjeux d'audit et le niveau d'accompagnement adapté à votre équipe.


